{itemname}
{itemname}
香港二樓書店 > 今日好書推介
秘密花園
定價93.00元
8
折優惠:
HK$74.4
●二樓推薦
●文學小說
●商業理財
●藝術設計
●人文史地
●社會科學
●自然科普
●心理勵志
●醫療保健
●飲 食
●生活風格
●旅 遊
●宗教命理
●親子教養
●少年讀物
●輕 小 說
●漫 畫
●語言學習
●考試用書
●電腦資訊
●專業書籍
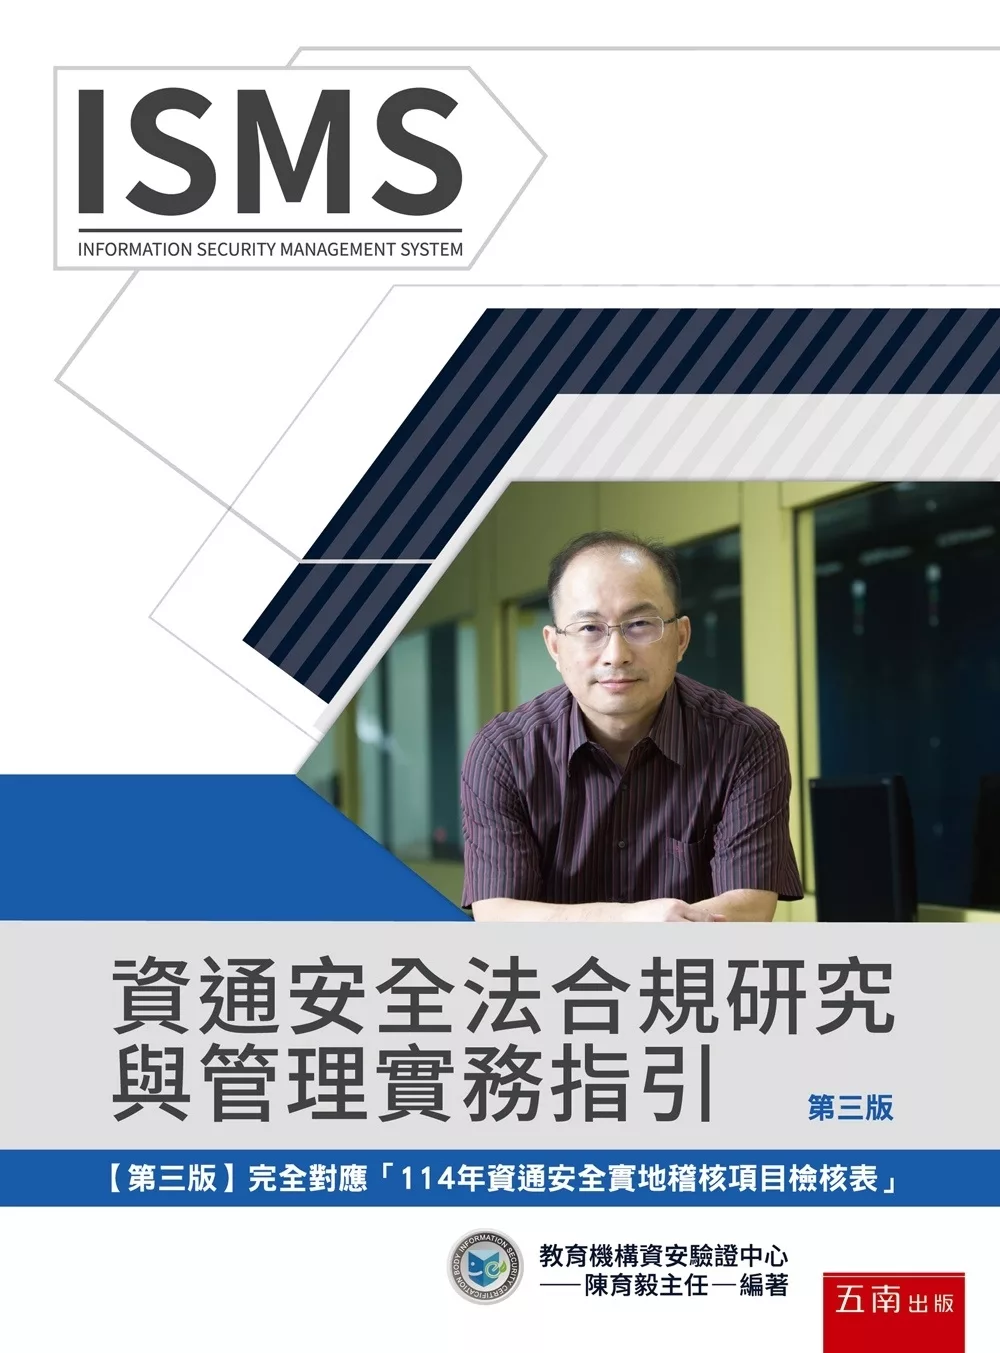
資通安全法合規研究與管理實務指引(3版)
沒有庫存
訂購需時10-14天
9786264236317
陳育毅
五南
2025年9月10日
297.00 元
HK$ 282.15
詳
細
資
料
ISBN:9786264236317</li><li>規格:平裝 / 612頁 / 17 x 23 x 2.7 cm / 普通級 / 全彩印刷 / 再版</li><li>出版地:台灣
分
類
商業理財
>
專業管理實務
>
資訊管理
內
容
簡
介
<div class="bd">
<div class="content" style="height:auto;">
<div> 章節主題包含:</div>
<div> •資安長與資安推動組織</div>
<div> •核心業務及核心系統</div>
<div> •高階風險評鑑方法改良</div>
<div> •詳細風險評鑑方法改良</div>
<div> •資通系統集中化管理</div>
<div> •強化資安認知訓練</div>
<div> •委外辦理資通業務</div>
<div> •委外資通系統廠商須知</div>
<div> •各單位主管的支持</div>
<div> •全員日常資安對策</div>
<div> •利害關係人與通報管理</div>
<div> •資安融入內部控制制度</div>
<div> •資安稽核常見問題說明</div>
<div> •鑑往知來、預作準備</div>
</div><div class="type02_gradient" style="display:none;"></div>
</div></div><div class="mod_b type02_m057 clearfix">
<a name="AuthorP00a400020009"> </a>
目
錄
<div class="bd">
<div class="content more_off" id="M201105_0_getProdTextInfo_P00a400020009_h2">
推薦序?<br>
1. 資安長與資安推動組織?<br>
1.1 資通安全實地稽核項目第二構面<br>
1.2 資通安全實地稽核項目第一、三構面?<br>
1.3 讓資安長掌握資通系統盤點之重點概念?<br>
1.4 讓資安長掌握業務持續運作之重點概念?<br>
1.5 讓資安長掌握必要資安防護機制之重點概念?<br>
1.6 讓資安長掌握資安人員配置訓練之重點概念?<br>
1.7 全機關導入ISMS 資安長應掌握重點<br>
<br>
2. 核心業務及核心系統?<br>
2.1 界定機關核心業務<br>
2.2 從業務角度盤點核心資通系統<br>
2.3 非核心業務及說明?<br>
<br>
3. 高階風險評鑑方法改良?<br>
3.1 高階風險評鑑做法建議?<br>
3.2 依資通系統防護基準執行控制措施<br>
3.3 程序書修訂參考<br>
<br>
4. 詳細風險評鑑方法改良<br>
4.1 威脅及弱點評估做法改良?<br>
4.2 識別既存控制措施做法改良?<br>
4.3 程序書修訂參考?<br>
<br>
5. 資通系統集中化管理<br>
5.1 基本安全保障?<br>
5.2 系統本身安全??<br>
5.3 資通系統集中化管理的推動過程<br>
5.4 網路維運中心(NOC)及安全維運中心(SOC)?<br>
5.5 網站共構系統或將網站移置外部較安全平臺<br>
<br>
6. 強化資安認知訓練?<br>
6.1 資安通識教育訓練實施方式<br>
6.2 資安通識教育訓練配套措施?<br>
6.3 辦公室張貼資安宣導海報?<br>
6.4 強化新進人員資安宣導?<br>
6.5 資安專業教育訓練實施對象?<br>
<br>
7. 委外辦理資通業務?<br>
7.1 資通系統、資通服務?<br>
7.2 委外考量<br>
7.3 選任適當受託者? ?<br>
7.4 監督受託者資通安全維護情形?<br>
7.5 資訊服務採購案之資安檢核事項<br>
7.6 限制使用危害國家資通安全產品?<br>
7.7 資通安全稽核檢核項目之委外相關構面<br>
7.8 委外承辦人員落實教育訓練<br>
7.9 程序書修訂參考<br>
<br>
8. 委外資通系統廠商須知<br>
8.1 對資通系統防護基準有更多認識?<br>
8.2 資通系統防護基準之存取控制?<br>
8.3 資通系統防護基準之事件日誌與可歸責性?<br>
8.4 資通系統防護基準之營運持續計畫<br>
8.5 資通系統防護基準之識別與鑑別?<br>
8.6 資通系統防護基準之系統與服務獲得?<br>
8.7 資通系統防護基準之系統與通訊保護? ?<br>
8.8 資通系統防護基準之系統與資訊完整性?<br>
8.9 資通安全稽核檢核項目相關構面?<br>
8.10 各類資訊(服務)採購之共通性資安基本要求?<br>
<br>
9. 各單位主管的支持?<br>
9.1 督導並要求落實資安文件<br>
9.2 督導並要求落實清查IoT<br>
9.3 督導並要求落實資安措施?<br>
9.4 督導並要求參與資安教育訓練?<br>
9.5 督導並要求遵循採購規範?<br>
9.6 配合稽核?<br>
9.7 資安的價值?<br>
<br>
10. 全員日常資安對策?<br>
10.1 資訊安全管理系統之導入?<br>
10.2 全員日常資安重點?<br>
10.3 全員日常資安-落實資安措施?<br>
10.4 全員日常資安-資安事件通報與社交工程?<br>
10.5 全員日常資安-資安通識教育?<br>
10.6 全員日常資安-IoT 適當管控?<br>
<br>
11. 利害關係人與通報管理?<br>
11.1 利害關係人地圖?<br>
11.2 利害關係人關注紀錄與回應處置<br>
11.3 資通安全事件通報作業規範之考量?<br>
<br>
12. 資安融入內部控制制度?<br>
12.1 內部控制及稽核制度實施辦法?<br>
12.2 上市上櫃公司資通安全管控指引?<br>
<br>
13. 資安稽核常見問題說明?<br>
13.1 Part A:一、核心業務及其重要性?<br>
13.2 Part B:二、資通安全政策及推動組織?<br>
13.3 Part C:三、專責人力及經費配置?<br>
13.4 Part D:四、資通系統盤點及風險評估?<br>
13.5 Part E:五、資通系統或服務委外辦理?<br>
13.6 Part F:六、資通安全維護計畫與實施情形<br>
13.7 Part G:七、資通安全防護及控制措施?<br>
13.8 Part H:八、資通系統發展及維護安全?<br>
13.9 Part I:九、資通安全事件通報應變?<br>
13.10 請持續關注查檢重點與依據?<br>
<br>
14. 鑑往知來、預做準備?<br>
14.1 基於ISO 27001改版調整委外查核表(Part1)?<br>
14.2 基於ISO 27001改版調整委外查核表(Part2)?<br>
14.3 基於ISO 27001改版調整委外查核表(Part3)?<br>
14.4 基於ISO 27001改版調整委外查核表(Part4)?<br>
14.5 基於ISO 27001改版調整委外查核表(完成)?<br>
14.6 基於資通安全實地稽核表改版做準備? ?<br>
14.7 資安管理工作的投入<br>
</div>
書
評
其 他 著 作