{itemname}
{itemname}
香港二樓書店 > 今日好書推介
區政新角度
定價64.00元
8
折優惠:
HK$51.2
●二樓推薦
●文學小說
●商業理財
●藝術設計
●人文史地
●社會科學
●自然科普
●心理勵志
●醫療保健
●飲 食
●生活風格
●旅 遊
●宗教命理
●親子教養
●少年讀物
●輕 小 說
●漫 畫
●語言學習
●考試用書
●電腦資訊
●專業書籍
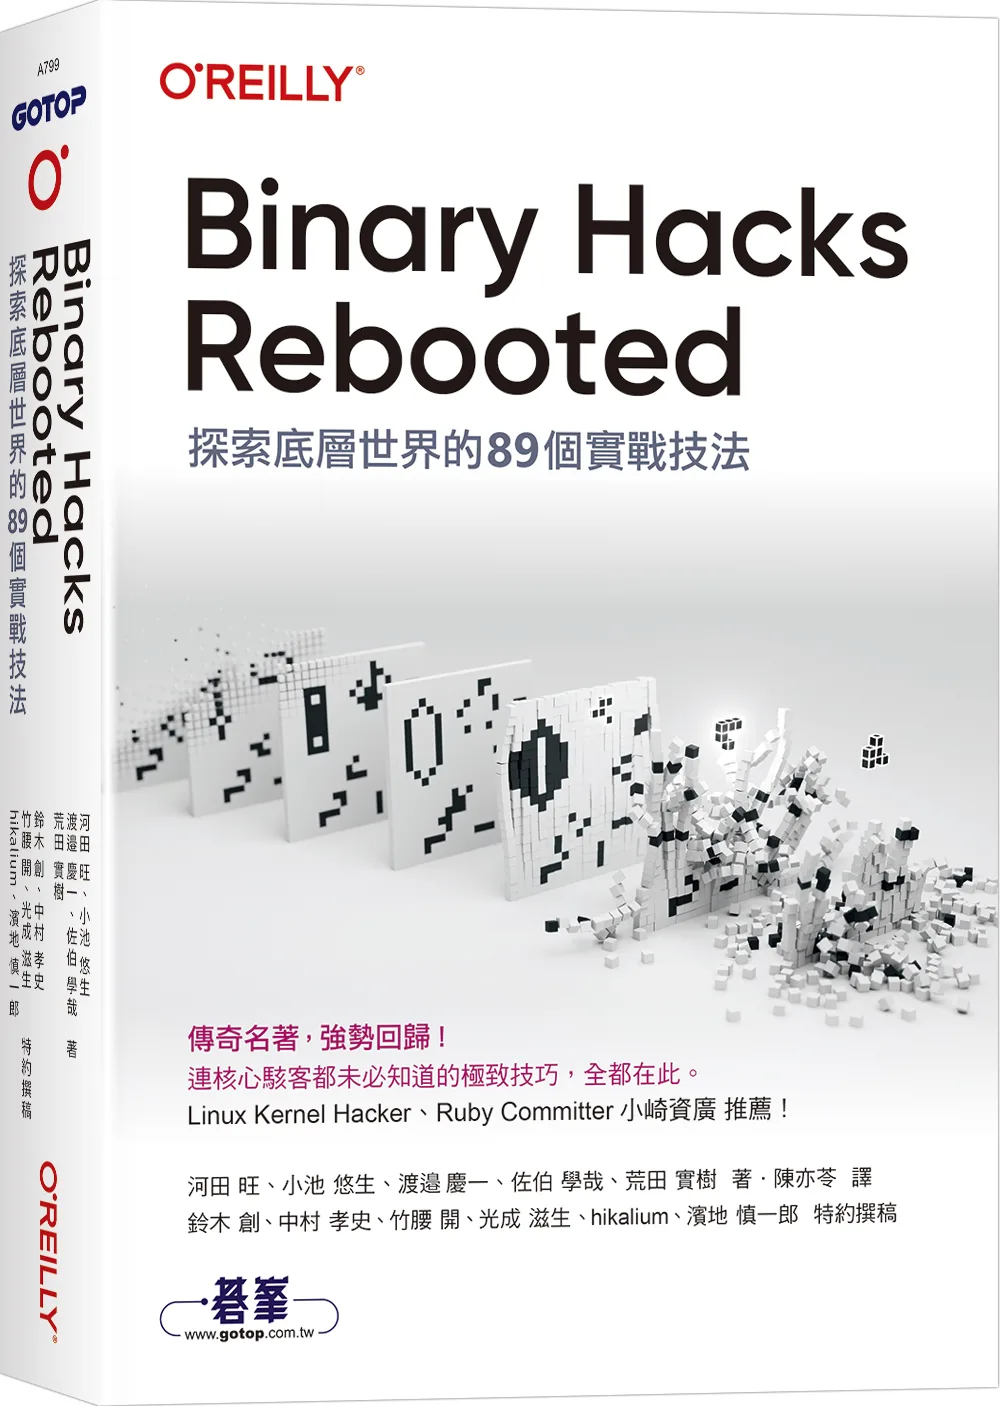
Binary Hacks Rebooted|探索底層世界的89個實戰技法
沒有庫存
訂購需時10-14天
9786264253208
河田 旺、小池 悠生、渡? 慶一、佐伯 學哉、荒田 實樹
陳亦苓
歐萊禮
2026年5月22日
327.00 元
HK$ 294.3
詳
細
資
料
ISBN:9786264253208</li><li>規格:平裝 / 656頁 / 18 x 18 x 3.05 cm / 普通級 / 單色印刷 / 初版</li><li>出版地:台灣
分
類
電腦資訊
>
程式設計
>
其他
內
容
簡
介
<div class="bd">
<div class="content" style="height:auto;">
??? 傳奇名著,強勢回歸 ??? <br>
「連核心駭客都未必知道的極致技巧,全都在此」 <br>
Linux Kernel Hacker、Ruby Committer小崎資廣 推薦!! <br>
<br>
本書是一部聚焦於底層程式開發的Hack技巧集,是由2006年出版的《Binary Hacks》一書重新編寫而成。 <br>
所謂底層,是指抽象化程度較低、接近電腦運作的層次,而Hack則是指以巧妙的方式解決問題的手法。 <br>
現在的電腦系統是層層堆疊而成的,藉由抽象化的層疊設計,實現了豐富且多樣的功能。由於每一層都經過巧妙設計,多數情況下,我們只需使用其功能,而無須深入理解內部運作。 <br>
儘管如此,我們有時仍需要剝開抽象化的各個層次,仔細查看系統內部。這可能是為了理解抽象機制本身,或是活用那些被抽象層所隱藏的功能,例如想優化效能、進行與安全性有關的程式開發等。更重要的是,探索這些層次本身及其底下的運作原理,是非常有趣的一件事。在開發人員們累積至今的每個元件及其組合中,總是會有新發現。 <br>
本書精選89個Hack,作為通往底層世界的多重入口,帶你逐步深入系統核心。
</div><div class="type02_gradient" style="display:none;"></div>
</div></div><div class="mod_b type02_m057 clearfix">
<a name="AuthorP00a400020009"> </a>
目
錄
<div class="bd">
<div class="content more_off" id="M201105_0_getProdTextInfo_P00a400020009_h2">
推薦序 <br>
執筆群 <br>
引言 <br>
<br>
第 1 章 入門 <br>
#1 如何閱讀未知的二進位文件 <br>
#2 組合語言入門 <br>
#3 重溫 Hello, World! <br>
<br>
第 2 章 ELF Hack <br>
#4 ELF 檔案的區段 <br>
#5 利用 ld-linux.so 的環境變數 <br>
#6 搜尋共享函式庫時所搜尋的目錄 <br>
#7 使用 dlopen 於執行時載入函式庫及其應用技巧 <br>
#8 運用 IFUNC 於執行時切換實作 <br>
#9 ELF 的雜湊表的運作原理 <br>
#10 理解 TLS 的運作原理 <br>
#11 查看核心檔案 <br>
#12 使用輔助向量將資訊傳遞給程序 <br>
#13 靜態連結與 ASLR 的關係 <br>
#14 使用 sold 之後再連結所倚賴的共享函式庫 <br>
#15 破解 glibc <br>
#16 用 patchelf 改寫 ELF 二進位文件的欄位 <br>
#17 用 LIEF 改寫 ELF 二進位文件 <br>
#18 使用了 PT_NOTE 的二進位修補程式 <br>
#19 執行 DWARF Expression:DWARF I <br>
#20 用 DWARF 計算算式:DWARF II <br>
#21 以 DWARF 輸出到標準輸出:DWARF III <br>
<br>
第 3 章 OS Hack <br>
#22 可執行檔及其啟動方式 <br>
#23 在 Linux 上使用 Huge Page <br>
#24 使用 CRIU 保存及恢復程序 <br>
#25 掌握 procfs/sysfs 的基礎知識 <br>
#26 依用途選擇檔案系統 <br>
#27 替換特定程序可見的檔案 <br>
#28 使用 FUSE 自製檔案系統 <br>
#29 特殊的記憶體範圍 vsyscall 與 vDSO <br>
#30 使用 KVM 建立虛擬機器監視器 <br>
#31 Linux 核心 Hack 入門 <br>
#32 Unikernel:將應用程式做為作業系統來運作 <br>
#33 UEFI 與 Secure Boot <br>
#34 以 GNU 工具鏈輸出機器語言檔案 <br>
#35 建立在 QEMU 上運作的韌體 <br>
#36 在 Chromebook 上執行自製韌體 <br>
<br>
第 4 章 容器 Hack <br>
#37 使用 Linux 命名空間來隔離程序 <br>
#38 用 cgroup 管理程序的資源 <br>
#39 用 chroot/pivot_root 切換根目錄 <br>
#40 讓一般使用者能像 root 一樣操作的 3 種方法 <br>
#41 rootless 容器的使用方法及其運作原理 <br>
#42 在使用者命名空間內建立各種命名空間 <br>
#43 從 /proc/PID/root 直接存取容器內的檔案 <br>
<br>
第 5 章 偵錯工具與追蹤器 Hack <br>
#44 gdb 小訣竅 <br>
#45 使用 rr 進行 Record and Replay 偵錯 <br>
#46 用 Sanitizer 找出底層錯誤:Sanitizer I <br>
#47 Address Sanitizer 的運作原理:Sanitizer II <br>
#48 Linux 效能分析入門 <br>
#49 使用 ftrace 追蹤核心內發生的事 <br>
#50 使用了 eBPF 的追蹤入門 <br>
#51 用 DBI 追蹤及改變所執行的命令 <br>
#52 用 Intel PT 迅速追蹤 <br>
<br>
第 6 章 安全性 Hack <br>
#53 以 seccomp 限制程序可使用的系統呼叫 <br>
#54 以 Landlock 建立非特權程序沙箱 <br>
#55 ASLR:針對未經授權之記憶體存取的安全機制 <br>
#56 ROP:惡意利用記憶體損害的標準攻擊手法 <br>
#57 Intel CET:針對 ROP 的安全機制 <br>
#58 透過 Clang CFI 偵測未經授權的控制流程 <br>
#59 觀察堆疊框的變化 <br>
#60 模糊測試的概要與分類 <br>
#61 用灰箱模糊測試找出錯誤與漏洞 <br>
#62 用 LibAFL 實作 Fuzzer <br>
#63 改良以 LibAFL 實作的 Fuzzer <br>
#64 使用 angr 進行符號執行 <br>
#65 BadUSB:欺騙使用者的 USB 裝置 <br>
#66 Row Hammer:針對 DRAM 漏洞的攻擊手法 <br>
#67 Meltdown 與 Spectre:針對 CPU 漏洞的攻擊手法 <br>
<br>
第 7 章 數值表示與資料處理 Hack <br>
#68 整數表示的基礎知識 <br>
#69 各式各樣的整數表示法 <br>
#70 理解浮點數的位元串表示 <br>
#71 浮點例外 <br>
#72 改變浮點數的捨入方式 <br>
#73 對抗涉及浮點環境之程式碼的編譯器最佳化 <br>
#74 深入探索 NaN <br>
#75 關於各個架構間的浮點數差異 <br>
#76 SIMD 命令集的基礎知識 <br>
#77 撰寫 SIMD 平行化程式碼 <br>
#78 使用了 SIMD 命令的各種技術 <br>
<br>
第 8 章 語言處理系統 Hack <br>
#79 利用 NaN 將標記值存放在 64 位元值中 <br>
#80 以 ucontext.h 實作共常式 <br>
#81 Profile Guided Optimization <br>
#82 使用 LD_PRELOAD 來替換記憶體配置器 <br>
#83 瞭解 ABI 與呼叫慣例 <br>
#84 使用 libffi 呼叫於執行時才知道其簽章的函式 <br>
#85 於執行時產生機器語言 <br>
#86 使用 GCC/Clang 的內建函式 <br>
<br>
第 9 章 其他 Hack <br>
#87 用語集 <br>
#88 Binary Hacks 所需之工具 <br>
#89 文獻介紹 <br>
<br>
索引
</div>
書
評
其 他 著 作